Sabit koruma yaklaşımının sınırı
Üretken yapay zekâ sistemlerinde güvenlik çoğu zaman yasaklı davranışları engelleyen bir kural kümesiyle ilişkilendirilir. Ancak doğal dilin çok anlamlı ve değişken yapısı, saldırganların aynı niyeti sayısız farklı biçimde ifade edebilmesine olanak verir. Bu nedenle sonlu bir kural listesinin gelecekteki bütün saldırı biçimlerini önceden kapsadığı varsayılamaz.
NIST araştırmacısının 2026’da yayımlanan matematiksel çalışması, bu sınırı Gödel’in eksiklik mantığıyla ilişkilendiriyor. Sonuç, güvenlik önlemlerinin gereksiz olduğu değil; hiçbir sabit savunma paketinin evrensel ve sonsuza kadar geçerli olduğunun iddia edilemeyeceğidir.
Bu noktada Yapay zekâ güvenliği ve NIST kavramlarını ayrı ayrı değil, aynı bilimsel çerçeve içinde değerlendirmek gerekir. Bulguların hangi koşullarda üretildiği, hangi gruplara uygulanabileceği ve hangi soruların açık kaldığı metnin yorum sınırını belirler.
Okuyucu açısından en yararlı yaklaşım, sonucu ezberlemek yerine kanıt zincirini izlemektir. Kaynağın tarihi, araştırmanın kapsamı, ölçülen değişkenler ve uzman kurumların güncel değerlendirmeleri birlikte okunduğunda yanıltıcı kesinlikten kaçınılabilir.
Sürekli izleme modeli nasıl çalışır?
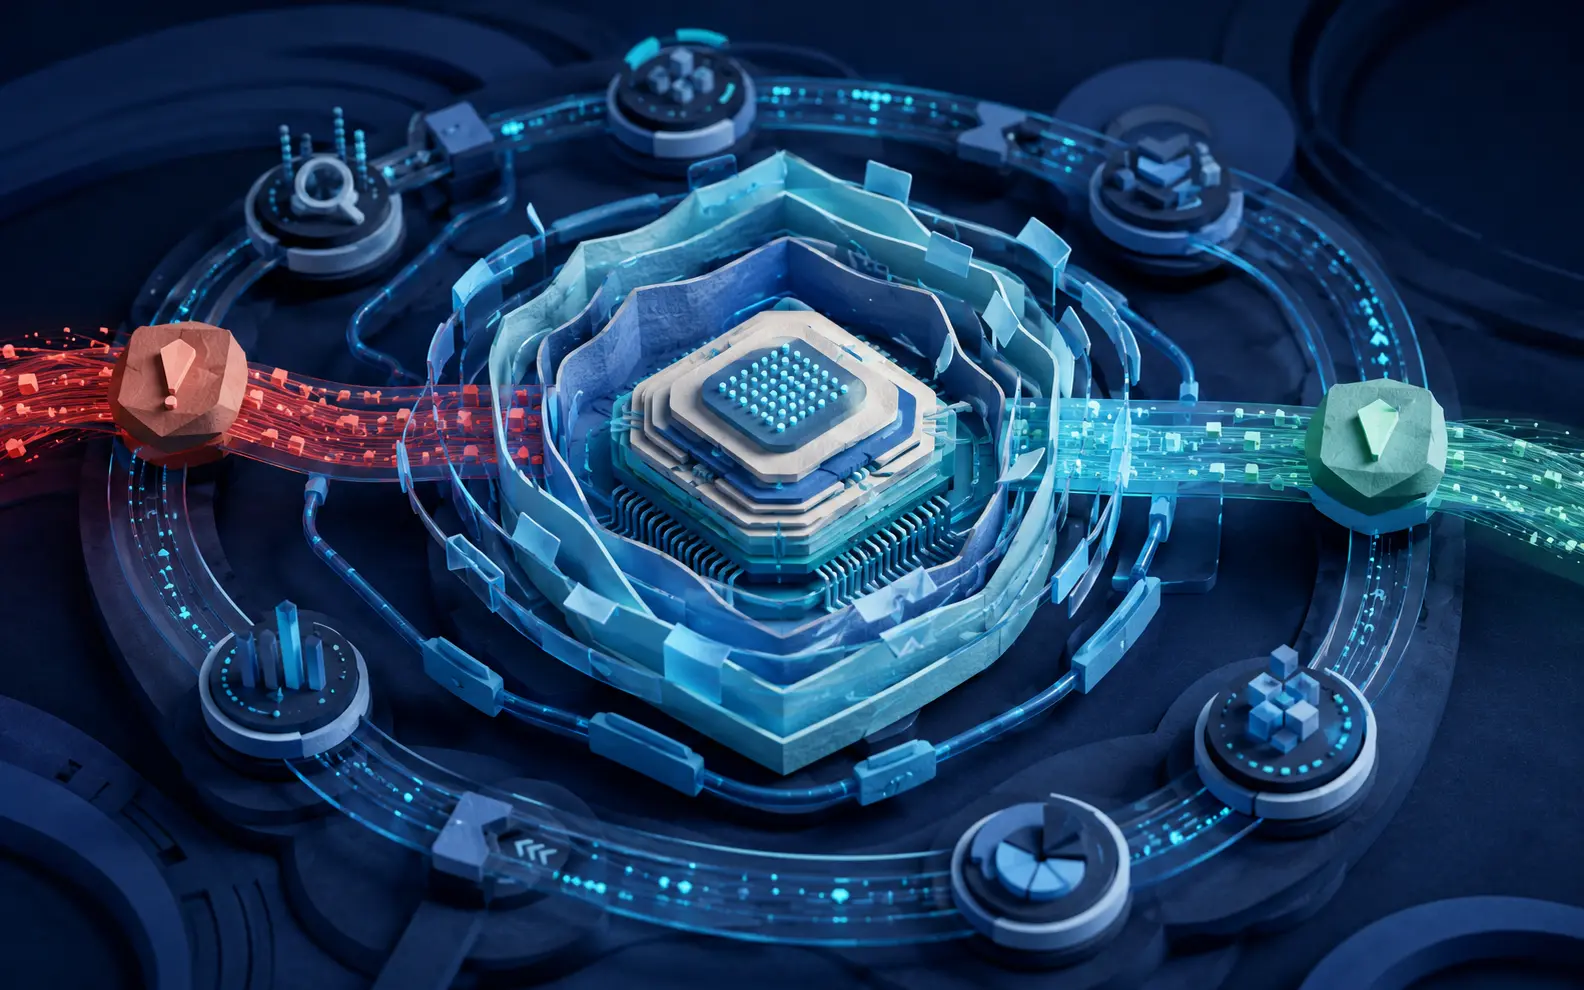
Önerilen yaklaşım üç bileşeni bir araya getirir: yeni saldırı istemlerini arayan düzenli kırmızı takım çalışmaları, bulunan zayıflıklara göre koruma katmanlarının güncellenmesi ve ihlal gerçekleştiğinde etkiyi sınırlayıp hizmeti hızla toparlayacak operasyonel dayanıklılık. Böylece güvenlik, ürün piyasaya çıktıktan sonra biten bir kontrol listesi olmaktan çıkar.
Bu model yalnızca yapay zekâ sağlayıcısına sorumluluk yüklemez. Sistemi kullanan kurumlar yetki sınırları, veri erişimi, kayıt tutma, insan onayı ve olay müdahale planlarını kullanım senaryosuna göre belirlemelidir. Sağlık, eğitim veya kamu hizmeti gibi yüksek etkili alanlarda aynı genel sohbet aracı politikası yeterli olmayabilir.
Bu noktada Yapay zekâ güvenliği ve NIST kavramlarını ayrı ayrı değil, aynı bilimsel çerçeve içinde değerlendirmek gerekir. Bulguların hangi koşullarda üretildiği, hangi gruplara uygulanabileceği ve hangi soruların açık kaldığı metnin yorum sınırını belirler.
Okuyucu açısından en yararlı yaklaşım, sonucu ezberlemek yerine kanıt zincirini izlemektir. Kaynağın tarihi, araştırmanın kapsamı, ölçülen değişkenler ve uzman kurumların güncel değerlendirmeleri birlikte okunduğunda yanıltıcı kesinlikten kaçınılabilir.
Güvenlik iddiaları nasıl değerlendirilir?
Bir ürünün ‘tam güvenli’, ‘kırılamaz’ veya ‘yüzde yüz hizalanmış’ olduğu yönündeki ifadeler teknik olarak kuşkuyla karşılanmalıdır. Daha anlamlı göstergeler; hangi saldırı sınıflarının test edildiği, bulguların ne sıklıkla güncellendiği, bağımsız değerlendirme yapılıp yapılmadığı ve gerçek olaylarda toparlanma süresidir.
Sürekli izleme de mutlak güvenlik sağlamaz. Ama bilinmeyen riskleri inkâr etmek yerine onları bulma maliyetini artırır, erken tespit olasılığını yükseltir ve zarar ortaya çıktığında müdahale kapasitesi oluşturur. Güvenilir yapay zekâ yönetimi bu nedenle teknik, kurumsal ve etik süreçlerin birlikte işletilmesini gerektirir.
Bu noktada Yapay zekâ güvenliği ve NIST kavramlarını ayrı ayrı değil, aynı bilimsel çerçeve içinde değerlendirmek gerekir. Bulguların hangi koşullarda üretildiği, hangi gruplara uygulanabileceği ve hangi soruların açık kaldığı metnin yorum sınırını belirler.
Okuyucu açısından en yararlı yaklaşım, sonucu ezberlemek yerine kanıt zincirini izlemektir. Kaynağın tarihi, araştırmanın kapsamı, ölçülen değişkenler ve uzman kurumların güncel değerlendirmeleri birlikte okunduğunda yanıltıcı kesinlikten kaçınılabilir.
Arka plan ve temel kavramlar
Konuyu doğru değerlendirebilmek için kullanılan kavramların nasıl tanımlandığına bakmak gerekir. Aynı sözcük gündelik dilde ve bilimsel literatürde farklı kapsamlar taşıyabilir; bu nedenle tanım, ölçüm biçimi ve bağlam birlikte okunmalıdır.
Bilimsel açıklamalar tek bir gözleme değil, farklı yöntemlerle elde edilen bulguların bir araya getirilmesine dayanır. Çalışmalar arasındaki uyum kadar ayrışmalar da önemlidir; ayrışma çoğu zaman örneklem, zaman, yer veya ölçüm farklarından kaynaklanır.
Bu noktada Yapay zekâ güvenliği ve NIST kavramlarını ayrı ayrı değil, aynı bilimsel çerçeve içinde değerlendirmek gerekir. Bulguların hangi koşullarda üretildiği, hangi gruplara uygulanabileceği ve hangi soruların açık kaldığı metnin yorum sınırını belirler.
Okuyucu açısından en yararlı yaklaşım, sonucu ezberlemek yerine kanıt zincirini izlemektir. Kaynağın tarihi, araştırmanın kapsamı, ölçülen değişkenler ve uzman kurumların güncel değerlendirmeleri birlikte okunduğunda yanıltıcı kesinlikten kaçınılabilir.
Bir araştırmanın güvenilirliği yalnızca yayımlandığı yere bakılarak belirlenmez. Araştırma sorusu, veri toplama yöntemi, karşılaştırma grubu, örneklem büyüklüğü, olası yanlılıklar ve sonuçların belirsizlik aralığı birlikte incelenir.
Tek bir çalışmanın sonucu, özellikle küçük örneklem veya gözlemsel tasarım söz konusuysa, kesin hükme dönüştürülmemelidir. Bulguların bağımsız ekiplerce tekrarlanması ve sistematik değerlendirmelerde benzer bir yön göstermesi kanıt gücünü artırır.
Bilim iletişiminde en sık rastlanan sorun, olasılık bildiren sonucu kesinlik gibi sunmaktır. İlişki ile nedensellik, laboratuvar bulgusu ile gündelik yaşam etkisi ve ilk sonuç ile yerleşik bilgi birbirinden ayrılmalıdır.
Belirsizlik bilginin değersiz olduğu anlamına gelmez. Aksine hangi sonucun ne ölçüde güvenilir olduğunu, hangi koşullarda değişebileceğini ve yeni araştırmanın nerede gerekli olduğunu gösterir.
Bir iddiayla karşılaşıldığında önce özgün kaynağa, yayın tarihine ve araştırmayı yapan kuruma bakılmalıdır. Başlık ile çalışmanın gerçekten ölçtüğü sonuç aynı değilse, iddia abartılmış olabilir.
Bu makalede sunulan çerçeve eğitim amaçlıdır. Sağlık, güvenlik veya afet riski taşıyan kişisel kararlarda resmî kurumların güncel açıklamaları ile yetkin uzman değerlendirmesi öncelikli kabul edilmelidir.
Yararlanılan kaynaklar
Kaynakça ve ileri okuma
Bu sayfa hazırlanırken aşağıdaki kurumların yayımladığı birincil veya kurumsal kaynaklar kullanıldı. Bağlantılar yeni sekmede açılır.
 ◐
 ◐